

Ameaça entra no celular por meio de apps baixados
fora da loja oficial do sistema Android
A notícia da descoberta de uma nova ameaça digital,
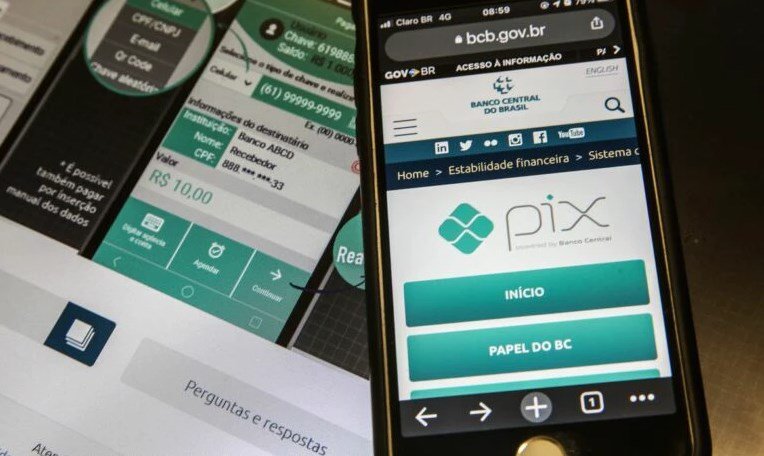
que permite que criminosos roubem valores de Pix de um celular sem que o
usuário perceba, tem chamado a atenção na web. O vírus, detectado pela empresa
de softwares de segurança Kaspersky, atua por meio de um aplicativo disfarçado
que, instalado no celular, consegue trocar a chave Pix durante uma
transferência bancária.
A ameaça funciona da seguinte maneira: o vírus vem
escondido dentro de um app que é baixado fora da loja oficial do Google. A
vítima acessa um site que diz que se a pessoa baixar um aplicativo de extensão
.APK [formato de arquivos de apps Android] e abrir um baú, ela ganhará
dinheiro.
Instalado, o aplicativo em questão mostra uma
notificação e diz que é necessário fazer uma atualização falsa de um leitor de
PDF ou do Flash Player e exige que seja liberada uma permissão de
acessibilidade. Na sequência, o usuário segue para as configurações do Android
e libera o recurso de acessibilidade, que abre caminho para o acesso remoto do
criminoso.
COM: O ANTAGONISTA